هجمات سيبرانية إيرانية تستهدف البنية التحتية الأميركية
هجمات سيبرانية إيرانية تتوسع لاستهداف أنظمة التحكم الصناعية في قطاعات الطاقة والمياه والاتصالات الأميركية، مع استخدام الذكاء الاصطناعي الصيني ديب سيك في عمليات الاستطلاع.
 سكرتير التحرير
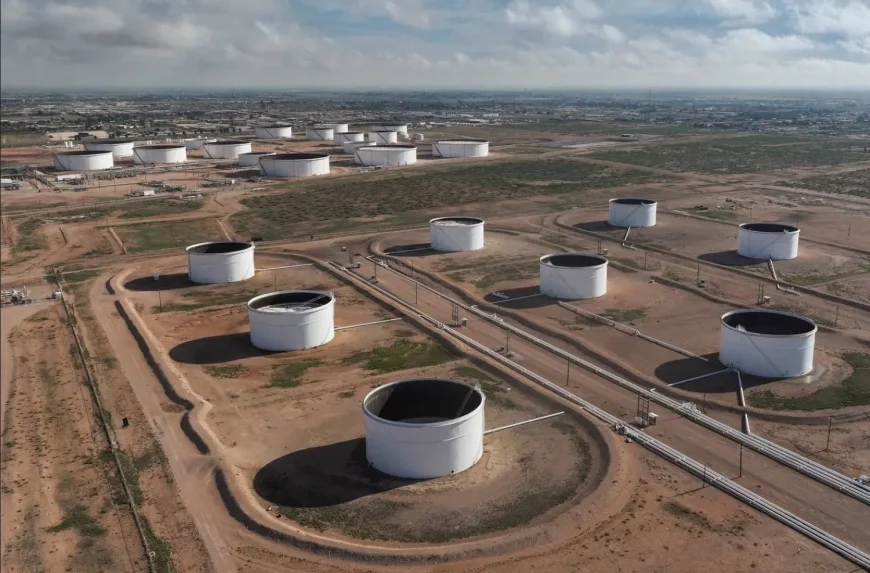
هجمات سيبرانية إيرانية تتوسع بشكل متسارع لتشمل قطاعات حيوية متعددة في الولايات المتحدة، إذ كشفت مذكرة استخباراتية أميركية أن جهات إلكترونية إيرانية استخدمت منصة الذكاء الاصطناعي الصيني ديب سيك في مطلع أغسطس الماضي لدراسة استهداف أنظمة التحكم التي تستخدمها شركات الطاقة الأميركية لمراقبة خزانات النفط.
السياق الاستراتيجي: تتزامن هذه التطورات مع تصعيد سيبراني إيراني واسع يستهدف البنية التحتية الحيوية الأميركية، من شبكات المياه إلى الطاقة والاتصالات، في إطار حرب غير متماثلة تهدف إلى إحداث أضرار اقتصادية وتشغيلية.
هجمات سيبرانية إيرانية: أبعاد التهديد المتوسع
وتشير النشرة الصادرة عن وزارة الأمن الداخلي الأميركية إلى أن البحث الذي أجرته الجهات الإيرانية على منصة ديب سيك يرجح أن يكون جزءًا من عمليات استطلاع تستهدف أنظمة التحكم الصناعية التابعة لشركة طاقة أميركية تدير آبارًا نفطية. وحذرت الوزارة من أن اختراق أجهزة القياس الآلية المثبتة على خزانات النفط قد يمكن المهاجمين من إطلاق إنذارات كاذبة، أو تعطيل التنبيهات التي تشير إلى امتلاء الخزان أو فراغه، أو إيقاف المضخات والتسبب في تعطيل الإمدادات.
وتُعد هذه التطورات امتدادًا لحملة سيبرانية إيرانية أوسع رصدتها وكالات الأمن السيبراني الأميركية في الأشهر الأخيرة، إذ استهدفت جهات مرتبطة بإيران أنظمة التحكم الصناعية في مرافق المياه والصرف الصحي والطاقة عبر ولايات متعددة. وأفادت تقارير بأن أكثر من ثلاثين نظام مياه في ولاية مينيسوتا وحدها تعرض لهجمات خلال فترة قصيرة، ما دفع السلطات إلى التعامل معها باعتبارها حملة واسعة وليست حادثًا منفردًا.
أنظمة التحكم الصناعية: نقطة الضعف الحرجة
وتستخدم الهجمات السيبرانية الإيرانية وحدات التحكم المنطقية القابلة للبرمجة، وهي حواسيب رقمية متخصصة تتحكم في الآلات الفعلية والصمامات ومفاتيح الطاقة عبر شبكات المرافق. ومن خلال تعديل بيانات العرض ومنطق البرمجة، تمكن المهاجمون من إجبار الأنظمة على الدخول في حالات تشغيلية خطرة دون تنبيه المشرفين البشريين، بحسب ما وثّقته إرشادات مشتركة صادرة عن مكتب التحقيقات الفيدرالي ووكالة الأمن القومي ووكالة الأمن السيبراني وأمن البنية التحتية ووزارة الطاقة.
ويشير المحللون إلى أن ارتباط هذه الهجمات بمنصة ذكاء اصطناعي صينية يضيف بعدًا جديدًا للتهديد، إذ يتيح استخدام النماذج اللغوية المفتوحة المصدر لجهات إيرانية تنفيذ عمليات استطلاع وتحليل بوتيرة أسرع وبتكلفة أقل، مع قدرة على تحليل بيانات ضخمة حول البنية التحتية المستهدفة وتحديد نقاط الضعف المحتملة.
الذكاء الاصطناعي الصيني: سلاح ذو حدين
ويُطرح استخدام الذكاء الاصطناعي الصيني في العمليات السيبرانية الإيرانية تساؤلات حول حدود المسؤولية والرقابة على النماذج مفتوحة المصدر، خاصة أن هذه الأدوات مصممة للاستخدام المشروع في البحث والتطوير، لكنها قابلة للتكيف مع أغراض هجومية. ويقول خبراء أمنيون إن غياب آليات رقابة فعالة على توزيع هذه النماذج يجعلها في متناول جهات حكومية وغير حكومية على حد سواء.
وفي هذا السياق، تؤكد وكالات الأمن السيبراني الأميركية على ضرورة اتخاذ إجراءات دفاعية فورية، تشمل إزالة وحدات التحكم المنطقية من الاتصال المباشر بالإنترنت عبر بوابات آمنة وجدران حماية، وفرض مصادقة متعددة العوامل، ومراجعة سجلات النظام بحثًا عن أي نشاط مشبوه. وتشدد على أن التهديد يطال جميع وحدات التحكم المنطقية المتصلة بالإنترنت، بما فيها منتجات شركات روكويل أتوميشن وشنايدر إلكتريك وسيمنز وغيرها.
ويُجمع خبراء على أن هذه الحملة السيبرانية تعكس تحولًا استراتيجيًا في التهديدات الإيرانية من التجسس وسرقة البيانات إلى عمليات قادرة على إحداث تعطيل فعلي في البنية التحتية الحيوية. ويحذرون من أن استمرار التوترات الإقليمية قد يدفع طهران إلى تصعيد هذه العمليات، ما يستوجب استجابة دولية منسقة لحماية الأنظمة الصناعية من الهجمات السيبرانية.
المصدر: يلا نيوز نت